CennikPlatformaKadry i płace
Prywatność i bezpieczeństwo danych

Prywatność i bezpieczeństwo danych dla HR, kadr i płac

Symmetrical przetwarza dane pracowników i list płac w bezpiecznej infrastrukturze chmurowej Amazon Web Services (region Irlandia / eu-west-1), z pełną zgodnością z RODO / GDPR, kontrolą dostępu w modelu least privilege oraz szyfrowaniem danych zarówno „w spoczynku", jak i „w tranzycie".

Nasze procesy bezpieczeństwa są oparte na standardzie ISO 27001 w zakresie zarządzania bezpieczeństwem informacji oraz ochrony poufności danych kadrowo-płacowych.
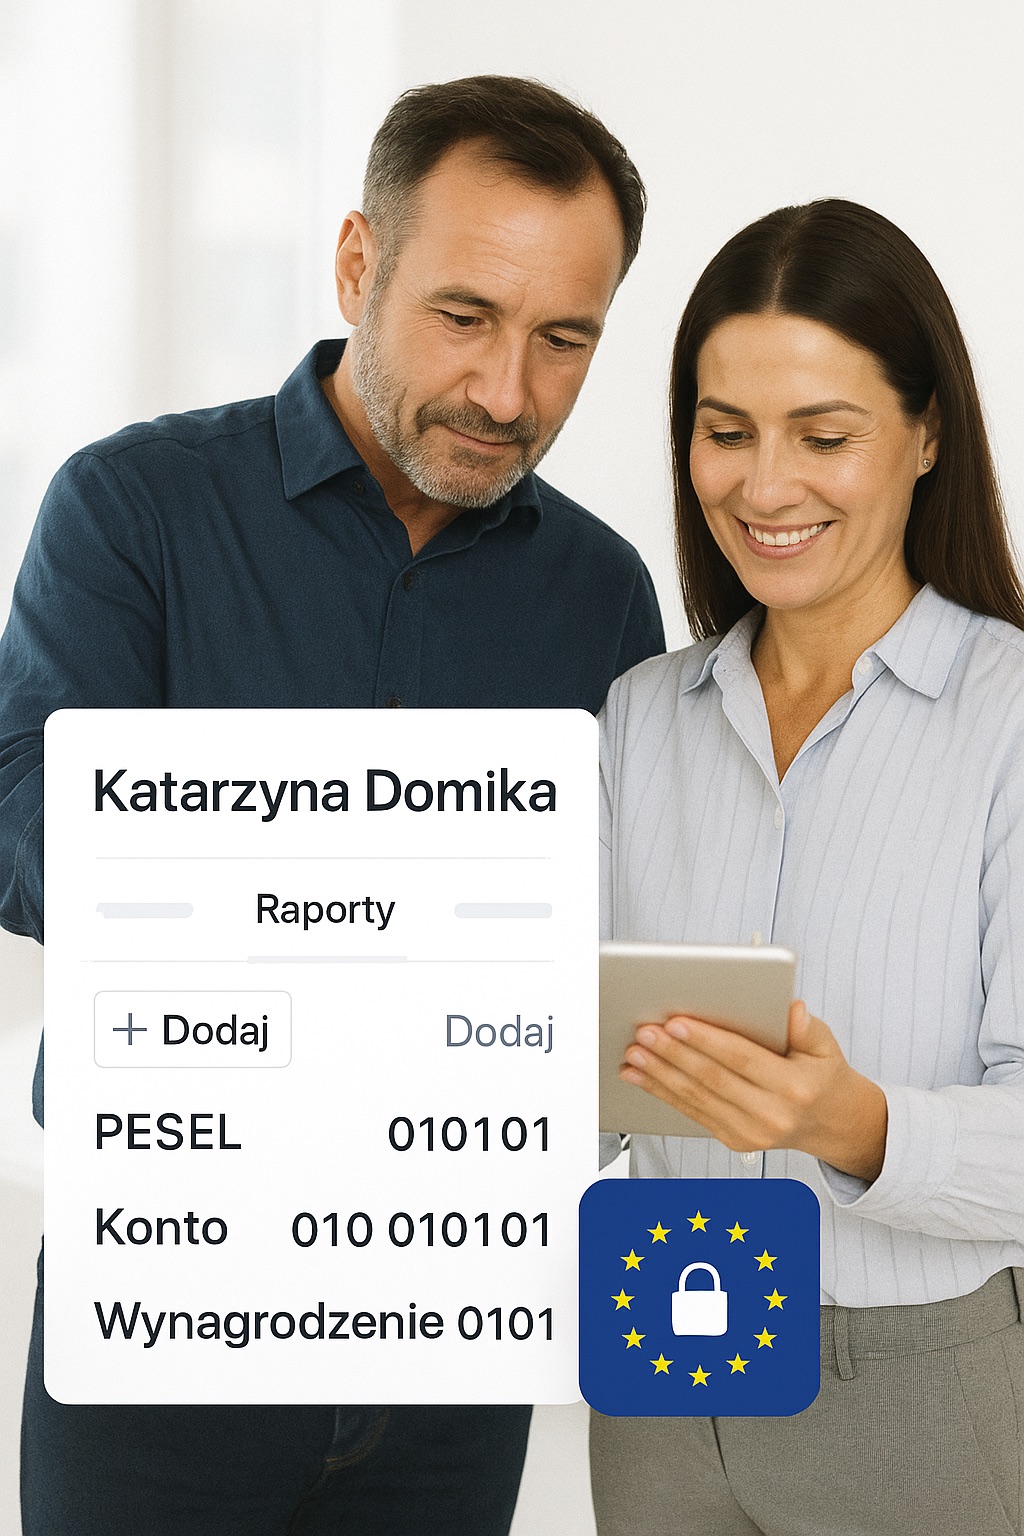
Dane przetwarzane w UE — AWS Irlandia
Bezpieczeństwo stworzone dla kadr i płac

Prywatność i bezpieczeństwo danych stworzone dla kadr, płac i HR

Symmetrical to gwarantuje.

Zgodność z RODO / GDPR

Wszystkie dane pracownicze i płacowe są przetwarzane zgodnie z wymogami RODO / GDPR. Zapewniamy pełną kontrolę nad danymi osobowymi, możliwość audytu oraz gotowość do spełnienia obowiązków informacyjnych wobec pracowników.

Certyfikat ISO 27001 – bezpieczeństwo informacji

Infrastruktura i usługi (AWS, MongoDB Atlas, Cloudflare) są zgodne z ISO 27001 (ISMS): stałe monitorowanie ryzyka, kontrola dostępu, kopie zapasowe i odporność na incydenty.

Bezpieczna infrastruktura chmurowa (AWS Irlandia)

Działamy w AWS (eu-west-1, Irlandia). AWS zapewnia zabezpieczenia fizyczne, odporność i redundancję danych oraz regularne audyty zgodności (m.in. ISO 27001).

Szyfrowanie danych w tranzycie i w spoczynku

Dane są zawsze szyfrowane: w transmisji (TLS) i w spoczynku (AES-256), w usługach i bazach (MongoDB Atlas), dzięki czemu dane kadrowe (PESEL, konto bankowe, wynagrodzenia) nigdy nie występują w formie otwartej.

Ścisłe zarządzanie dostępem

Dostęp do danych mają wyłącznie uprawnione osoby/systemy. Każde użycie jest logowane i monitorowane. Uwierzytelnianie zapewnia Keycloak: centralna tożsamość z 2FA, SSO i kontrolą ról.

Ochrona przed atakami (Cloudflare)

Warstwę sieciową/webową chroni Cloudflare: DDoS, WAF (SQLi, XSS) i filtrowanie ruchu — dzięki temu zabezpieczone są panele kadrowe i portale pracownicze.

Procedury

Procedury reakcji na incydenty i naruszenia danych osobowych

Mamy gotowy proces reagowania zgodny z wymogami prawa i dobrymi praktykami ISMS/SZBI:

  1. 1poinformowanie interesariuszy (zarząd, zespół prawny, klient),
  2. 2analiza zakresu naruszenia i ocena ryzyka dla osób, których dane dotyczą,
  3. 3wdrożenie działań ograniczających skutki (np. dodatkowy monitoring, blokady dostępów),
  4. 4zgłoszenie do właściwego organu nadzoru ochrony danych w ciągu 72h oraz poinformowanie osób, których dane dotyczą – jeśli jest taka potrzeba prawna,
  5. 5dokumentacja incydentu, analiza przyczyn (RCA) i wdrożenie trwałych środków naprawczych, plus dedykowany raport post-mortem dla klienta.

Jeżeli coś się stanie, nie zamiatamy sprawy pod dywan. Reagujemy, raportujemy i poprawiamy procesy.
Bezpieczeństwo zaczyna się od ludzi

Bezpieczeństwo ludzi = bezpieczeństwo systemu

Regularne szkolenia bezpieczeństwa dla zespołu

Każda osoba pracująca w Symmetrical przechodzi cykliczne szkolenia z cyberbezpieczeństwa (m.in. phishing, zarządzanie hasłami, procedury reagowania na incydenty) prowadzone przez wyspecjalizowanego partnera.

To ogranicza ryzyko błędu ludzkiego – jednego z najczęstszych źródeł wycieków danych w działach HR.

Umów rozmowę i zobacz, jak chronimy dane Twoich pracowników →
Brak monetyzacji danych

Przejrzystość i kontrola po Twojej stronie

Ty decydujesz o swoich danych — nigdy ich nie sprzedajemy ani nie monetyzujemy. Masz pełną przejrzystość i kontrolę:

  • kto je widzi
  • do jakich celów mogą być wykorzystane
  • jak długo mają być przechowywane
Najczęstsze pytania o bezpieczeństwo

Najczęstsze pytania

Tak. Usługi świadczone przez Symmetrical są projektowane i utrzymywane w sposób zgodny z RODO, stosujemy odpowiednie środki techniczne i organizacyjne oraz zawieramy umowy powierzenia przetwarzania danych z Klientami.
Dane, które otrzymujemy od klientów, przechowujemy bezpiecznie. Regularnie wykonujemy testy bezpieczeństwa i kopie zapasowe. Dostęp do danych przekazywanych przez Klientów mają wyłącznie osoby upoważnione, a uprawnienia są regularnie przeglądane. Przetwarzamy tylko to, co naprawdę potrzebne, i przechowujemy dane tak długo, jak wymaga tego cel lub prawo.
Nie. Nigdy nie sprzedajemy ani nie udostępniamy danych w celach komercyjnych lub marketingowych.

Aby zwiększyć bezpieczeństwo, zalecamy:

  1. Przyznawaj dostęp tylko osobom, które go potrzebują i regularnie przeglądaj uprawnienia.
  2. Dbaj o wyłączanie dostępu osobom odchodzącym z firmy.
  3. Wprowadzaj wyłącznie niezbędne informacje (zasada minimalizacji danych).
  4. Zabezpiecz urządzenia: aktualizacje, blokada ekranu, szyfrowanie dysków.
Pełna automatyzacja kadr i płac – bez kompromisu w bezpieczeństwie

Umów rozmowę i zobacz, jak chronimy dane Twoich pracowników